
🔎 启橙科技揭秘
根据公开资料独立撰写。以下分析和示意图用于风险识别,不是案件现场还原。
📰 先看公开信息
115科技的安全公告提醒用户警惕低价会员、代充代购以及诱导私下转账、提供账号信息的活动。这类提醒同样有助于理解云盘和办公账户的安全边界,但不能据此认定某个具体软件已经发生泄露。
🎭 常见过程,分步看清
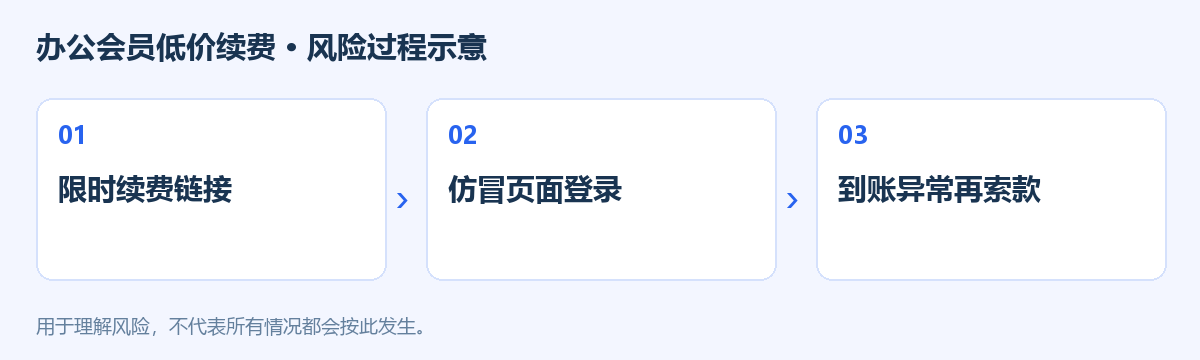
1️⃣ 限时续费链接
消息以积分清零或会员快到期为由催你进入优惠页面,外观又与常用软件相似。应自行打开原有应用核实活动,而不是只比对页面颜色和标志。
2️⃣ 仿冒页面登录
付款前要求输入完整账号密码、确认陌生设备登录或交出验证码时,先看操作是否真有必要。续费需求不应成为陌生人取得文档和协作空间权限的理由。
3️⃣ 到账异常再索款
付款后仍未到账,客服又提出激活、补差或系统修复费用,需要暂停。先查真实订单和权益状态,不能把第一次付款当作必须继续付款的承诺。
⚠️ 真正的风险在哪里
判断时关注办公会员与工作资料相连的风险。账号可能包含共享文件、联系人和企业协作记录,损失不只限于充值金额。不能断言每个低价渠道都是骗局,也不能说输入一次必然泄露全部数据;应核实具体登录与授权行为,检查异常会话及文件分享范围。企业账户发现问题还应及时通知负责人员,避免同事继续相信冒名消息。
✅ 遇到这种情况,怎么防
1. 从自己保存的应用或官网进入续费入口,核查活动和真实收款主体。
2. 不向陌生客服提供密码、验证码或设备登录确认,开启适当的多因素验证。
3. 为重要文档设置合理分享权限,及时撤销不再使用的链接与第三方授权。
🆘 已经操作或付款怎么办
已经在可疑页面登录,使用可信设备进入官方安全设置,修改必要凭据并检查登录会话、授权及分享记录。工作账户及时联系单位管理员,说明可能涉及的资料范围。付款异常保留订单和沟通,通过平台、支付机构及有关部门处理,不再请陌生客服远程登录来补发会员。
🛑 记住这一句
充值优惠要核实,工作账号的控制权更不能随付款一起交出去。
📌 报道与信息来源
信息收集于互联网。