
🔎 启橙科技揭秘
根据公开资料独立撰写。以下分析和示意图用于风险识别,不是案件现场还原。
📰 先看公开信息
最高检公开案例涉及快递工作人员利用客服工作便利查询寄递用户信息并出售。该案例说明,合法拥有系统访问权限,不代表可以将资料用于无关的个人交易。
🎭 常见过程,分步看清
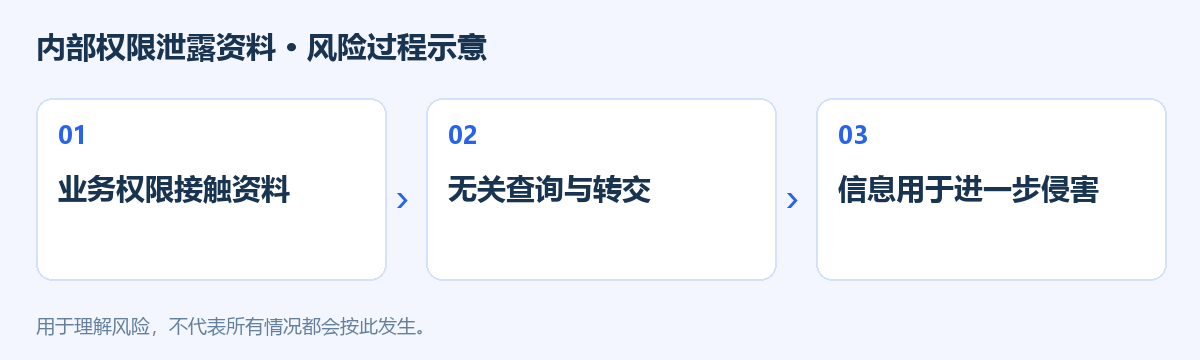
1️⃣ 业务权限接触资料
银行、物流、通信和公共服务中的工作人员可能因业务接触个人资料,但访问应围绕实际职责。熟人请求帮查一下,也不能自动成为查询的正当理由。
2️⃣ 无关查询与转交
有人愿意为某类资料付费,或让员工私下导出信息,应停止。资料在系统里可以显示,不意味着可以另存、转发或为个人获利使用。
3️⃣ 信息用于进一步侵害
泄露后的信息可能被用于冒名联络或精准诱导。用户接到能说出业务细节的消息,仍应独立联系原机构确认,不能仅因信息准确就照做。
⚠️ 真正的风险在哪里
需要关注的是内部权限滥用这一源头角度。数据处理机构应落实必要访问、留痕与异常处置,不能把保护责任全部转给用户。工作人员也不应因上级或熟人催促绕过正式流程;发生疑点应通过内部合规渠道处理,而非自己继续查询来证明什么。
✅ 遇到这种情况,怎么防
1. 工作人员只为真实业务访问必要资料,不为熟人或佣金私查、私存和转卖。
2. 机构明确权限与审批,定期审查异常访问,对泄露线索及时调查处理。
3. 用户发现异常业务或精准骚扰,向相关机构核实并保留具体线索。
🆘 已经操作或付款怎么办
发现可能泄露,应记录发生时间、涉及业务及异常联络,通过机构正式渠道提出核查,必要时向主管部门或公安机关反映。员工误发资料应及时上报并配合处理,不隐瞒或自行清除审计记录。对外投诉时避免再次公开完整资料,也不向声称能查泄露源头的陌生人交更多身份信息。
🛑 记住这一句
权限是为了履行职责,不是可以自行处置个人资料的所有权。
📌 报道与信息来源
信息收集于互联网。