
🔎 启橙科技揭秘
根据公开资料独立撰写。以下分析和示意图用于风险识别,不是案件现场还原。
📰 先看公开信息
Ethereum 官方说明,断开应用连接不会自动撤销已经授予的代币额度权限。授权对象和范围需要单独检查,权限仍在时可能继续被使用。
🎭 常见过程,分步看清
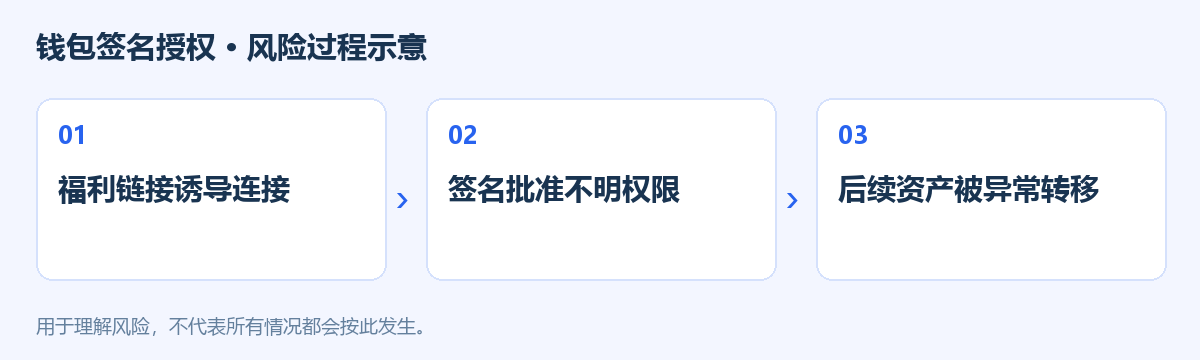
1️⃣ 福利链接诱导连接
空投、升级验证和返利链接要求连接钱包,先核实真实入口,不因页面外观熟悉就继续。连接本身与转账授权不同,但后续弹出的每项签名或交易都需要重新审查。
2️⃣ 签名批准不明权限
授权页面应看清网络、代币、对象和额度。不是所有授权都无限额,也不是批准一种代币就必然能转走全部资产;正因为权限有差别,更不能直接连续确认。
3️⃣ 后续资产被异常转移
如果安装未知钱包并输入助记词或私钥,风险已不只是某个授权。停止使用可疑软件,不相信客服说删除应用就完全恢复安全,也不要把敏感密钥交给所谓检测人员。
⚠️ 真正的风险在哪里
Approve 等机制本身是正常功能,不能直接称为系统漏洞;问题可能来自过度授权、恶意对象、签名诱导或密钥泄露。撤销特定权限不能修复已经泄露的私钥,也不能撤回已完成转账。不同网络和钱包的机制不同,操作应参考其官方安全说明。识别技术风险不代表交易安全,相关业务还需遵守所在地规定与限制。
✅ 遇到这种情况,怎么防
1. 从核实过的官方入口查看权限,不打开私信推荐的清理或验证网站。
2. 逐项审查签名、对象和额度,拒绝不理解的授权与盲目确认。
3. 私钥和助记词不外传,疑似泄露时按官方安全流程获得帮助。
🆘 已经操作或付款怎么办
发现异常,保存交易标识、网络、地址、链接和操作时间,停止继续与可疑应用交互。通过钱包官方文档检查与撤销可疑权限;涉及密钥泄露时不能只做撤销,应使用可信环境按专业安全建议处理剩余资产。不要向陌生追币服务付款或提供恢复信息,涉嫌盗窃及时报案。任何处置都应核对网络和地址,避免慌乱中造成第二次损失。
🛑 记住这一句
断开连接不是撤销授权,密钥泄露更需要单独处理。
📌 报道与信息来源
信息收集于互联网。