
🔎 启橙科技揭秘
根据公开资料独立撰写。以下分析和示意图用于风险识别,不是案件现场还原。
📰 先看公开信息
警方的手机安全提示提醒,不明应用可能借机获取短信、银行卡等信息,敏感权限不可随意授予。本篇将这项提醒用于线下领礼后安装应用的场景,不复述未经核实的具体受害金额。
🎭 常见过程,分步看清
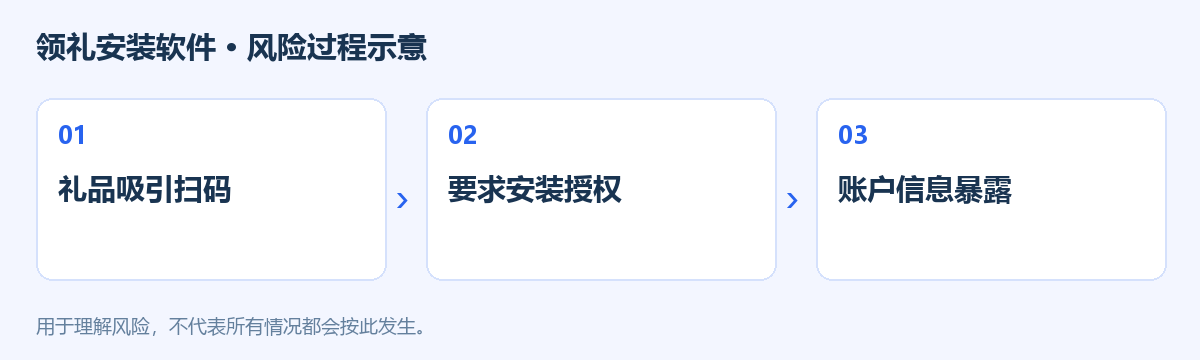
1️⃣ 礼品吸引扫码
现场人员可能先展示真实礼品,让人把注意力放在是否能领到上。应先看扫码跳转到什么页面:关注商家与下载安装包,风险并不相同。
2️⃣ 要求安装授权
安装过程中若要求读取短信、启用辅助功能、共享屏幕或输入支付密码,已经超出领取日用品通常需要的范围。不要把手机解锁后交给对方代操作。
3️⃣ 账户信息暴露
即使领完礼品删除了应用,也应回想是否输入过密码、授权过登录或签订过代扣。已被复制的信息不会因删除图标自动撤回。
⚠️ 真正的风险在哪里
不能仅凭一次异常扣款,就断言软件已经永久潜伏在系统底层;需要设备检查和交易证据。对普通用户而言,更有用的判断是权限与活动是否匹配:一卷纸巾不需要读取银行卡短信,更不需要远程控制手机。停止授权往往比事后猜测木马藏在哪里更及时。
✅ 遇到这种情况,怎么防
1. 需要安装应用时,自己从可信的官方入口查找,并核对开发者信息;不关闭系统安全提醒来完成领取。
2. 拒绝提供短信验证码、支付密码和远程操作权限,尤其不要让陌生人代点确认。
3. 帮助家中长辈检查不明应用和登录设备,说明遇到领礼操作可以先停下联系家人。
🆘 已经操作或付款怎么办
若怀疑设备正被控制,先停止在该设备上操作支付,使用可信的另一台设备联系银行和平台,处理异常交易及账号安全。保留应用名称、下载链接和现场信息,再按正规技术支持建议检查设备。遭遇资金损失及时报警,不要向网上陌生杀毒人员付款。
🛑 记住这一句
礼品可以不要,手机权限与账户安全不能随手交出去。
📌 报道与信息来源
信息收集于互联网。